
디노텍의 최신 소식과 보안 인사이트를 전해드립니다.
2027년 보안 사업 계획을 준비하는 시점, 보안 업계에서 가장 주목해야 할 키워드는 단연 'AI 자율 해킹'입니다. 그동안 사이버 공격이 고도로 숙련된 해커의 영역이었다면, 이제는 AI가 취약점 탐색부터 실제 시스템 침투까지 전 과정을 스스로 수행하는 시대가 열리고 있습니다.
지난 12일 금융보안원이 발표한 《2027년 디지털 금융보안 인사이트 리포트》에 따르면, 내년 금융권이 직면할 주요 보안 위협으로 ▲AI를 활용한 사이버 공격 고도화 ▲외부 연계 시스템 침해 ▲딥페이크 악용 금융사기 등이 꼽혔습니다.
특히 이번 리포트에서 가장 핵심적인 변수로 지목된 것은 '프런티어 AI(Frontier AI)'를 악용한 공격입니다. 전문적인 해킹 기술이 없어도 고도화된 공격을 감행할 수 있게 되면서, 기존의 방어 체계만으로는 대응에 한계가 분명해졌기 때문입니다.
이번 글에서는 '2027년 디지털 금융보안 10대 이슈'의 핵심 키워드를 바탕으로, 금융권의 보안 체계 고도화 방향을 짚어보겠습니다.
▪ 2027년 디지털 금융보안 환경을 전망하는 10대 키워드 (SECURE NEXT)
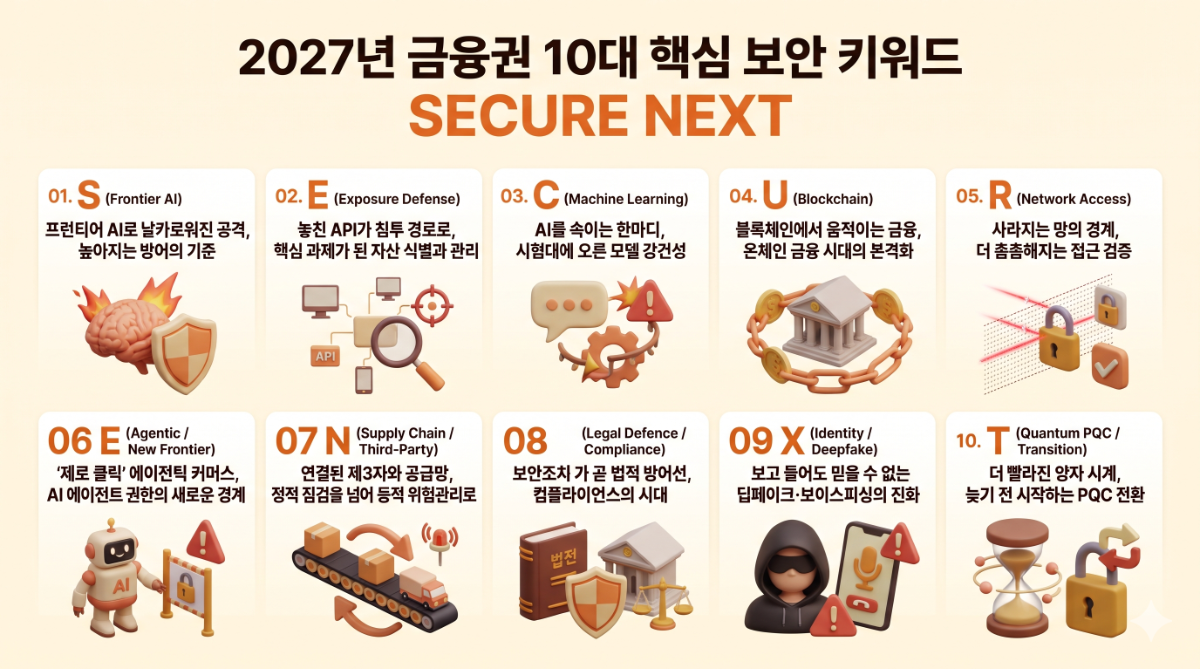
금융보안원이 제시한 2027년 10대 핵심 키워드 'SECURE NEXT'에는 'AI가 바꾼 사이버 위협 지형에서 금융의 미래를 지킨다'는 의미와 함께, AI 기반 공격의 고도화부터 제로트러스트, 공급망 보안까지 금융권이 대응해야 할 핵심 과제들을 하나씩 살펴보겠습니다.
Securing Against Frontier AI Threats
S 프런티어 AI로 날카로워진 공격, 높아지는 방어의 기준
Mythos Preview('26.4.) 이후 프런티어 AI의 공격 역량이 전문가 수준에 이른 만큼, 금융회사는 기존 보안체계를 AI 위협대응 체계로 전환하고 금융권 공동의 방어체계를 마련할 필요가 있습니다.
Exposure Management: From Asset Discovery to API Security
E 놓친 API가 침투 경로로, 핵심 과제가 된 자산 식별과 공격표면 관리
'26년도 하반기 금융권 정보유출 사고로 API의 관리 사각지대와 인증·인가 미흡이 주요 보안 쟁점으로 부각되었습니다. AI로 취약점 탐색과 악용이 가속화됨에 따라 API 식별 및 접근통제 강화가 시급합니다.
Cultivating AI Robustness: Beyond the Model
C AI를 속이는 한마디, 시험대에 오른 모델 강건성
AI가 금융권 업무 전반에 도입되고 AI 에이전트의 도구 활용과 자율 실행이 확대됨에 따라, AI 모델부터 실행체계(하네스)까지 공격과 오류에 견디는 AI 강건성 확보가 매우 중요해졌습니다.
Uncharted Territory in Finance, Digital Assets
U 블록체인에서 움직이는 금융, 온체인 금융 시대의 본격화
국내 토큰증권 제도 시행('27.2.)과 미국·홍콩·일본 등의 스테이블코인 제도화로 금융자산의 발행·결제가 블록체인 위에서 이루어지는 '온체인 금융'이 본격화되면서, 금융권 보안통제 또한 온체인 환경까지 확장될 필요가 있습니다.
Rearchitecting Network Security Around Zero Trust
R 사라지는 망의 경계, 더 촘촘해지는 접근 검증
금융당국이 AI 보안위협 대응을 위해 망분리 규제를 단계적으로 완화하고 '26년 하반기 연쇄 해킹이 외부 접점의 인증·인가 공백을 뚫으면서, '경계 방어'에서 '모든 접근의 지속 검증'으로 전환하는 제로트러스트가 망분리 완화의 전제조건으로 부상했습니다.
E-Commerce Shifts from Clicks to AI Agents
E '제로 클릭' 에이전틱 커머스, AI 에이전트 권한의 새로운 경계
AI 에이전트가 상품 탐색을 넘어 주문과 결제까지 수행하는 에이전틱 커머스가 실거래로 확산되면서, 에이전트의 신원과 위임 권한을 검증하고 거래를 '누가 승인하고 누가 책임지는가'를 분명히 하는 보안통제를 선제적으로 정립할 필요가 있습니다.
Networked Dependencies Across Third Parties and Supply Chains
N 연결된 제3자와 공급망, 정적 점검을 넘어 동적 위험관리로
공급망 침해가 클라우드·수탁자 등 제3자를 넘어 오픈소스, 개발도구까지 경로를 넓히며 단일 침해로 다수 기관에 피해를 확산시키고 있습니다. 일회성 점검이 아닌 지속적 검증과 취약점 조기 발굴·조치가 가능한 동적 공급망 보안체계로의 전환이 필요합니다.
Ensuring Compliance in a Changing Regulatory Landscape
E 보안조치가 곧 법적 방어선, 컴플라이언스의 시대
'25년부터 이어진 보안사고를 계기로 개인정보 보호법·정보통신망법 등 보안 관계법령이 '26년 하반기부터 순차 시행되고 전자금융거래법 개정이 추진되면서, 금융권의 보안 컴플라이언스 준비가 시급해졌습니다.
eXploited Identity: Deepfakes and Vishing
X 보고 들어도 믿을 수 없는 딥페이크·보이스피싱의 진화
딥페이크로 얼굴·음성 사칭이 정교해지고 유출된 개인정보가 맞춤형 보이스피싱에 악용될 우려가 커지는 가운데, 진화된 금융사기를 막기 위해서는 고도화된 기술적 통제와 함께 금융회사 등이 적극적으로 참여하는 대응체계 마련이 필요합니다.
Transition to Post-Quantum Cryptography
T 더 빨라진 양자 시계, 늦기 전 시작하는 PQC 전환
양자컴퓨팅 기술 발전에 따라 기존 공개키 암호기술의 무력화 및 '선 수집·후 해독(Harvest Now, Decrypt Later)' 위협이 대두되고 있어, 금융거래의 안전성 확보를 위한 양자내성암호(PQC) 전환 준비의 필요성이 증대되고 있습니다.
▪ '프런티어 AI'가 바꾼 공격의 속도와 대응 전략
금융보안원이 2027년 10대 키워드 중 가장 첫 번째로 꼽은 '프런티어 AI'의 핵심은 단순한 해킹 도구의 진화가 아닙니다. AI가 보조 수단을 넘어 공격 전 과정을 스스로 기획하고 실행하는 '자율 주체'가 되었다는 점입니다.
01. '기계의 속도'로 밀려오는 공격, '조직의 속도'에 갇힌 방어
과거에는 해커가 정보를 찾고, 코드를 짜고, 침투 경로를 일일이 계산해야 했습니다. 하지만 최근 등장하는 고성능 AI 에이전트는 공격자가 목표만 정해주면 표적 탐색부터 취약점 발굴, 권한 탈취, 내부 침투까지 알아서 수행합니다. 중간에 방어벽에 막히면 스스로 다른 경로를 찾아 재시도할 만큼 유연하고 집요합니다.
가장 큰 문제는 속도의 격차입니다. 공격은 이미 '기계의 속도'로 자동화되어 24시간 쉴 새 없이 빈틈을 파고드는데, 기업의 방어는 여전히 보안 담당자가 로그를 확인하고 내부 결재를 거쳐 패치를 적용하는 '조직의 속도'에 머물러 있습니다. 이 격차를 좁히지 못하면 기존 보안 장비만으로는 대응에 한계가 생길 수밖에 없습니다.
02. 사람 중심의 수동 대응에서 'AI 기반 자동화 방어'로
결국 해답은 방어 역시 AI와 자동화 기술을 결합해 속도를 끌어올리는 것입니다. 리포트의 대응 전략을 일반 기업 실무 환경에 맞춰 예방 → 탐지 → 대응 및 복구의 3단계 흐름으로 정리하면 다음과 같습니다.
| 대응 흐름 | 핵심 방어 전략 | 기업 실무 적용 포인트 |
|---|---|---|
|
STEP 01 예방 ▼ |
외부 노출 자산 및 공격표면 최소화 |
해커의 AI가 먼저 찾기 전에 외부에 노출된 서버와 미관리 API를 상시 스캔해 불필요한 접점을 제거합니다. |
|
접근 통제 및 공급망 보안 강화 |
다중인증(MFA)과 최소 권한 원칙을 적용해 계정 탈취 시 내부 확산을 막고, 클라우드·오픈소스 등 외부 공급망 보안 통제를 강화합니다. |
|
|
STEP 02 탐지 ▼ |
상시 취약점 모니터링 및 점검 주기 단축 |
정기 수동 점검에서 벗어나 AI 기반 실시간 취약점 스캔과 이상 행위 탐지 체계를 구축해 침투 징후를 즉각 포착합니다. |
|
STEP 03 대응 및 복구 |
자동화된 위협 격리 및 복원력 확보 |
위험 징후 감지 시 사람이 개입하기 전 자동으로 차단·격리하는 프로세스를 마련하고, 동시 다발적 장애에 대비한 신속 복구 체계를 점검합니다. |
지금까지 2027년 금융권 보안 환경의 주요 변화와 프런티어 AI 대응 방향을 살펴보았습니다. 가장 엄격하고 촘촘한 규제와 감독 기준을 적용받는 금융권이 '기계의 속도'로 진화하는 위협에 맞서 방어 체계를 AI 기반으로 고도화하고 있다는 점은 일반 기업에도 시사하는 바가 큽니다.
기존에 구축된 보안 인프라를 한 번에 모두 교체할 수는 없지만, 외부 노출 자산 점검부터 접근 통제 강화, AI 기반 실시간 위협 탐지까지 우리 기업의 환경에 맞는 우선순위를 세워 단계적으로 고도화해 나가는 것이 무엇보다 중요합니다.
-
PREV 진화하는 AI 사이버 위협에 기업이 대응하는 법
-
NEXT 다음 글이 없습니다.